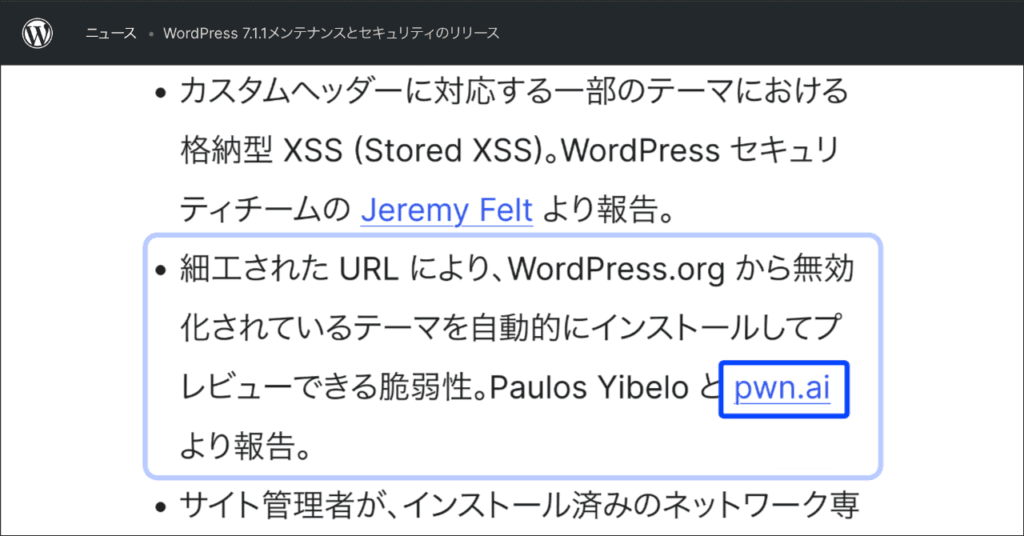
9/17 に出た WordPress 7.1.1 のリリースノートを読んでいたら、謝辞に pwn.ai という名前がありました。脆弱性を報告した人の名前が並ぶ欄です。見覚えがあったのでさかのぼってみると、8 月に出た 2 回のセキュリティリリースにも載っています。
pwn.ai とは何者なのか。気になって、サイトとブログを読んでみたところ、AI に脆弱性を探させるペンテスト製品でした。WordPress で見つけた脆弱性を、製品の宣伝に使っており、その実績の使い方をたどると、AI 以前のセキュリティ会社にも共通点がありました。
pwn.ai は 3 回続けて謝辞に掲載
WordPress はセキュリティ修正を出すたびに、報告者の名前をリリースノートに載せます。この欄を 7 月までさかのぼって、pwn.ai の名前を拾ったのが次の表です。
| リリース | 公開日 | pwn.ai が報告した問題 | 謝辞の表記 |
|---|---|---|---|
| 7.0.3 | 8/6 | ログイン画面の XSS から PHP コードの実行につながる問題(XSS2Shell) | the team at pwn.ai |
| 7.0.4 | 8/12 | 投稿者権限でのファイルアップロードからコード実行(Imagick と Ghostscript を使うサーバー) | the team at pwn.ai |
| 7.1.1 | 9/17 | 細工した URL でテーマをインストールしてプレビューさせる問題 | Paulos Yibelo and pwn.ai |

7.1.1 では、研究者の Paulos Yibelo との連名になっています。一方、7/17 に修正された wp2shell の報告者は、Searchlight Cyber の Adam Kues です。Kues も、GPT に WordPress のソースコードを調べさせて発見したと説明しています。
この夏の 4 回のセキュリティリリースでは、26 件の修正のうち 4 件がこの 2 社の報告でした。そのうち「コード実行につながる」と記載された 3 件も、すべてこの 2 社によるものでした。
正体は 1 回 3,000 ドルからの自律ペンテスト製品
pwn.ai は、セキュリティ会社 Octagon Networks が開発した自律ペンテスト製品です。紹介ページによると、公表した CVE は 50 件を超え、Juniper や TerraMaster の製品で CVSS 9.8 の脆弱性も見つけています。その調べ方を AI のエージェントに覚えさせたのが pwn.ai 、という説明です。料金は 1 回 3,000 ドルからで、実際に動く攻撃コードを付けた診断レポートを提供する製品です。
そのトップページの一番上に出ているのが、8 月の XSS2Shell のバナー。そこには「5 億以上のサイト、Web の 43% に影響した WordPress の脆弱性」と書かれています。

WordPress での発見実績が、製品の宣伝になる
XSS2Shell の解説記事にも、製品への導線がありました。冒頭では自社顧客へ数週間前に通知したと説明し、末尾には製品の申し込みリンクを置いています。時系列の欄には、WordPress から報奨金が支払われたことまで載っています。研究の成果を、製品を選んでもらうための実績として使っているわけです。
ちなみに、wp2shell を見つけた Searchlight も、解説記事の末尾で自社製品を紹介していました。

やり方は 2017 年の Sucuri と同じ
WordPress は Web サイトの約 4 割で使われています。pwn.ai がバナーで 43% と強調するのも、それほど広く使われるソフトウェアで問題を見つけた実績の重みを伝えるためでしょう。
ここまで調べて、これは AI の会社に限った話なのか気になりました。謝辞欄を 2017 年までさかのぼると、セキュリティ製品の会社が何度も載っています。
| 時期 | 会社 | 売っているもの | WordPress コアで見つけたもの |
|---|---|---|---|
| 2017 年 | Sucuri | WAF | 認証なしで投稿を書き換えられる REST API の問題 |
| 2019 年 | RIPS Technologies | コード解析ツール | 投稿者権限と画像の処理からのコード実行 |
| 2022 年 | SonarSource | コード解析ツール | 投稿スラッグの XSS など 2 件 |
| 2023〜24 年 | Patchstack | 脆弱性データベースと防御 | ブロックの XSS など 4 件 |
| 2026 年 | pwn.ai | 自律ペンテスト | XSS2Shell など 3 件 |
いちばん分かりやすいのが 2017 年の Sucuri です。当時のブログは「自社の WAF のための脆弱性調査の一環で」という一文から始まります。WordPress 側の記録によると、Sucuri は修正を待つあいだに自社の WAF へルールを足し、顧客を先に守りました。WordPress はこの 1 件だけ公表を 1 週間遅らせ、そのあいだに自動更新で数百万のサイトが保護されています。公開後は 48 時間以内に攻撃コードが出回り、続報では 1 つのグループだけで 66,000 ページ以上が改ざんされました。
顧客を先に守り、WordPress に報告し、謝辞に名前が載り、公開後に自社のブログで解説する。2017 年の Sucuri も今年の pwn.ai も、研究成果を製品の宣伝に使っています。セキュリティ製品では、以前から続くマーケティング手法といえます。
攻撃手順を組み立てる役に、AI が加わった
脆弱性を組み合わせる研究そのものは、以前からありました。pwn.ai の説明では、2022 年に Yibelo が発表した研究を AI に与え、XSS2Shell の攻撃手順を組み立てさせています。AI は約 4 日かけて、XSS から PHP コードの実行までをつないだそうです。
発見が増えることと、安全になることは両立する
この夏の間に、4 回のセキュリティリリースで 26 件が修正されました。WordPress のセキュリティチームは、報告が増えた背景に AI モデルの進歩があると説明しています。これまで見えていなかった問題が見つかり、修正されれば、攻撃に使える脆弱性を減らせます。発見が増えることと、安全になることは両立する。そう考えてよいでしょう。